La caja de TV que vino con un intruso adentro: cómo un firmware malicioso puede convertir tu living en una puerta abierta
Investigadores chilenos analizaron un TV boxeconómico y comprobaron que el equipo se comunicaba con un servidor de control remoto desde el primer encendido. El problema no se resuelve con un reseteo de fábrica y deja al usuario expuesto a robo de credenciales y al uso de su conexión para actividades ilícitas.
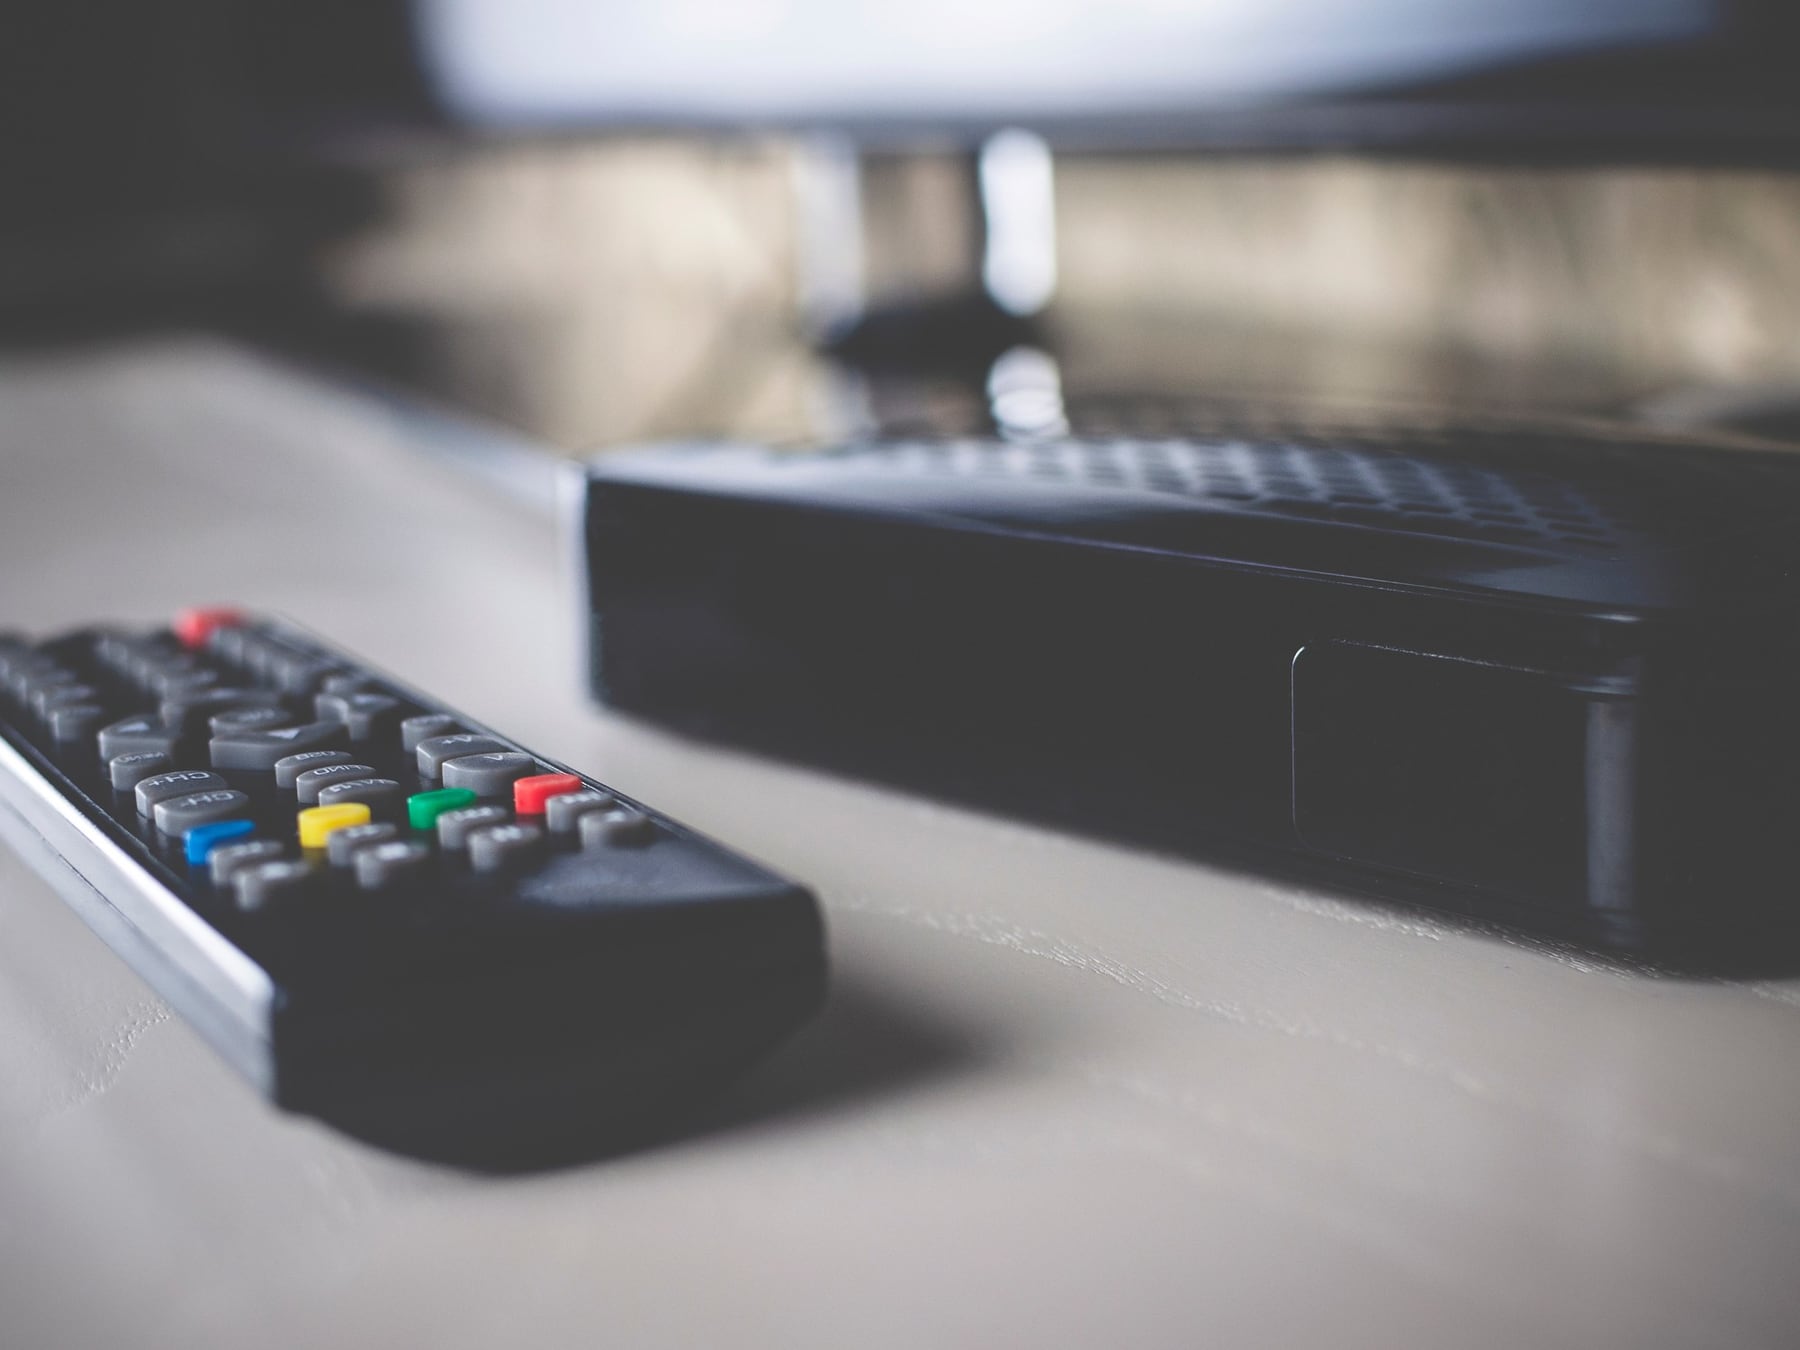
Comprar una caja de streaming por 27.000 pesos en una feria de oferta puede parecer un negocio redondo para ver series y películas en el televisor de siempre. Lo que muchos usuarios no saben es que ese aparatito barato, del tamaño de un puño cerrado, puede llegar a casa con un pasajero clandestino: código malicioso instalado de fábrica en su firmware, la capa de software más profunda, la que se ejecuta antes de cualquier aplicación visible.
Así lo demostraron Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior de ciberseguridad, durante la conferencia Ekoparty 22, realizada en Buenos Aires. Compraron un TV box en una feria de Santiago, lo conectaron a una red aislada para observarlo sin riesgos y, al analizar el tráfico de datos, detectaron que el equipo se comunicaba solito con un servidor de comando y control (C2) previamente catalogado como malicioso por la comunidad de seguridad informática.
Cómo funciona el firmware comprometido
Para entender la dimensión del problema hay que distinguir las capas de software de un dispositivo. La capa más visible es la que el usuario toca: el sistema operativo, las apps, los ajustes. Por debajo funciona el firmware, comparable al cableado eléctrico de una casa: si está viciado desde la construcción, da igual que pintes las paredes o cambies los muebles, el problema de fondo persiste.
Los investigadores abrieron el equipo, extrajeron una copia de su memoria flash y localizaron el código responsable. La clave es que ese código corre antes de Android, la plataforma que en la mayoría de estos dispositivos oficia de sistema operativo. Por eso, restaurar el aparato a valores de fábrica, borrar aplicaciones o vaciar los datos de usuario no elimina la amenaza: el intruso vive una capa más abajo, escondido en el firmware.
Qué puede hacer el atacante desde tu living
- Convertir la caja en un proxy residencial: el equipo hace pasar tráfico de terceros por la conexión del hogar, de modo que distintas actividades en internet quedan registradas bajo la dirección IP de esa familia. Si ese tráfico es fraudulento o ilegal, la IP del usuario puede terminar bloqueada o bajo sospecha en diversos servicios en línea.
- Sumar el dispositivo a una botnet, una red de equipos controlados a distancia que actúan de forma coordinada. Las botnets se usan habitualmente para ataques de denegación de servicio, es decir, para inundar un sitio web con peticiones hasta hacerlo caer, como si mil personas llamaran al mismo teléfono al mismo tiempo.
- Capturar credenciales y datos sensibles: si el usuario inicia sesión en cuentas de correo, redes sociales o servicios de pagos dentro del entorno comprometido, esos datos pueden quedar al alcance del atacante, incluyendo números de tarjeta y claves de acceso.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, investigadores en ciberseguridad
Para verificar el alcance, los especialistas montaron en un laboratorio un servidor propio que imitaba al original y redirigieron la comunicación del equipo hacia su red controlada. En pocos segundos, lograban ejecutar órdenes en la caja, lo que confirma que un atacante remoto mantiene el control sin necesidad de acceso físico al aparato.
Qué falta para que esta problemática llegue a la mesa de todos
El hallazgo se presentó en una conferencia técnica, pero todavía no forma parte de una campaña masiva de advertencia al consumidor. Para que la alerta llegue al usuario promedio hacen falta varias piezas: que los organismos de defensa del consumidor incluyan a estos dispositivos en los análisis de seguridad, que las plataformas de comercio electrónico exijan certificaciones básicas a los vendedores y que los fabricantes económicos incorporen actualizaciones de firmware firmadas criptográficamente, algo así como un sello de seguridad que impida instalar software alterado.
Mientras tanto, la recomendación concreta para quien ya tiene una caja de estas en casa es drástica: el reseteo de fábrica no alcanza, por lo que la opción más segura es desconectar el equipo de la red y, eventualmente, reemplazarlo por un modelo de marca reconocida que ofrezca garantías de actualizaciones periódicas. Comprar barato en una feria tiene, en este caso, un costo invisible que puede ir mucho más allá de los 27.000 pesos iniciales.
Te puede interesar