El ataque a las heladeras francesas que desnudó un riesgo ignorado en la cadena de frío
Piratas informáticos manipularon los controladores de refrigeración de unos 350 supermercados en Francia, subieron la temperatura hasta 50 grados y arruinaron mercadería. El caso reaviva el alerta sobre equipos industriales conectados a internet sin actualizaciones.
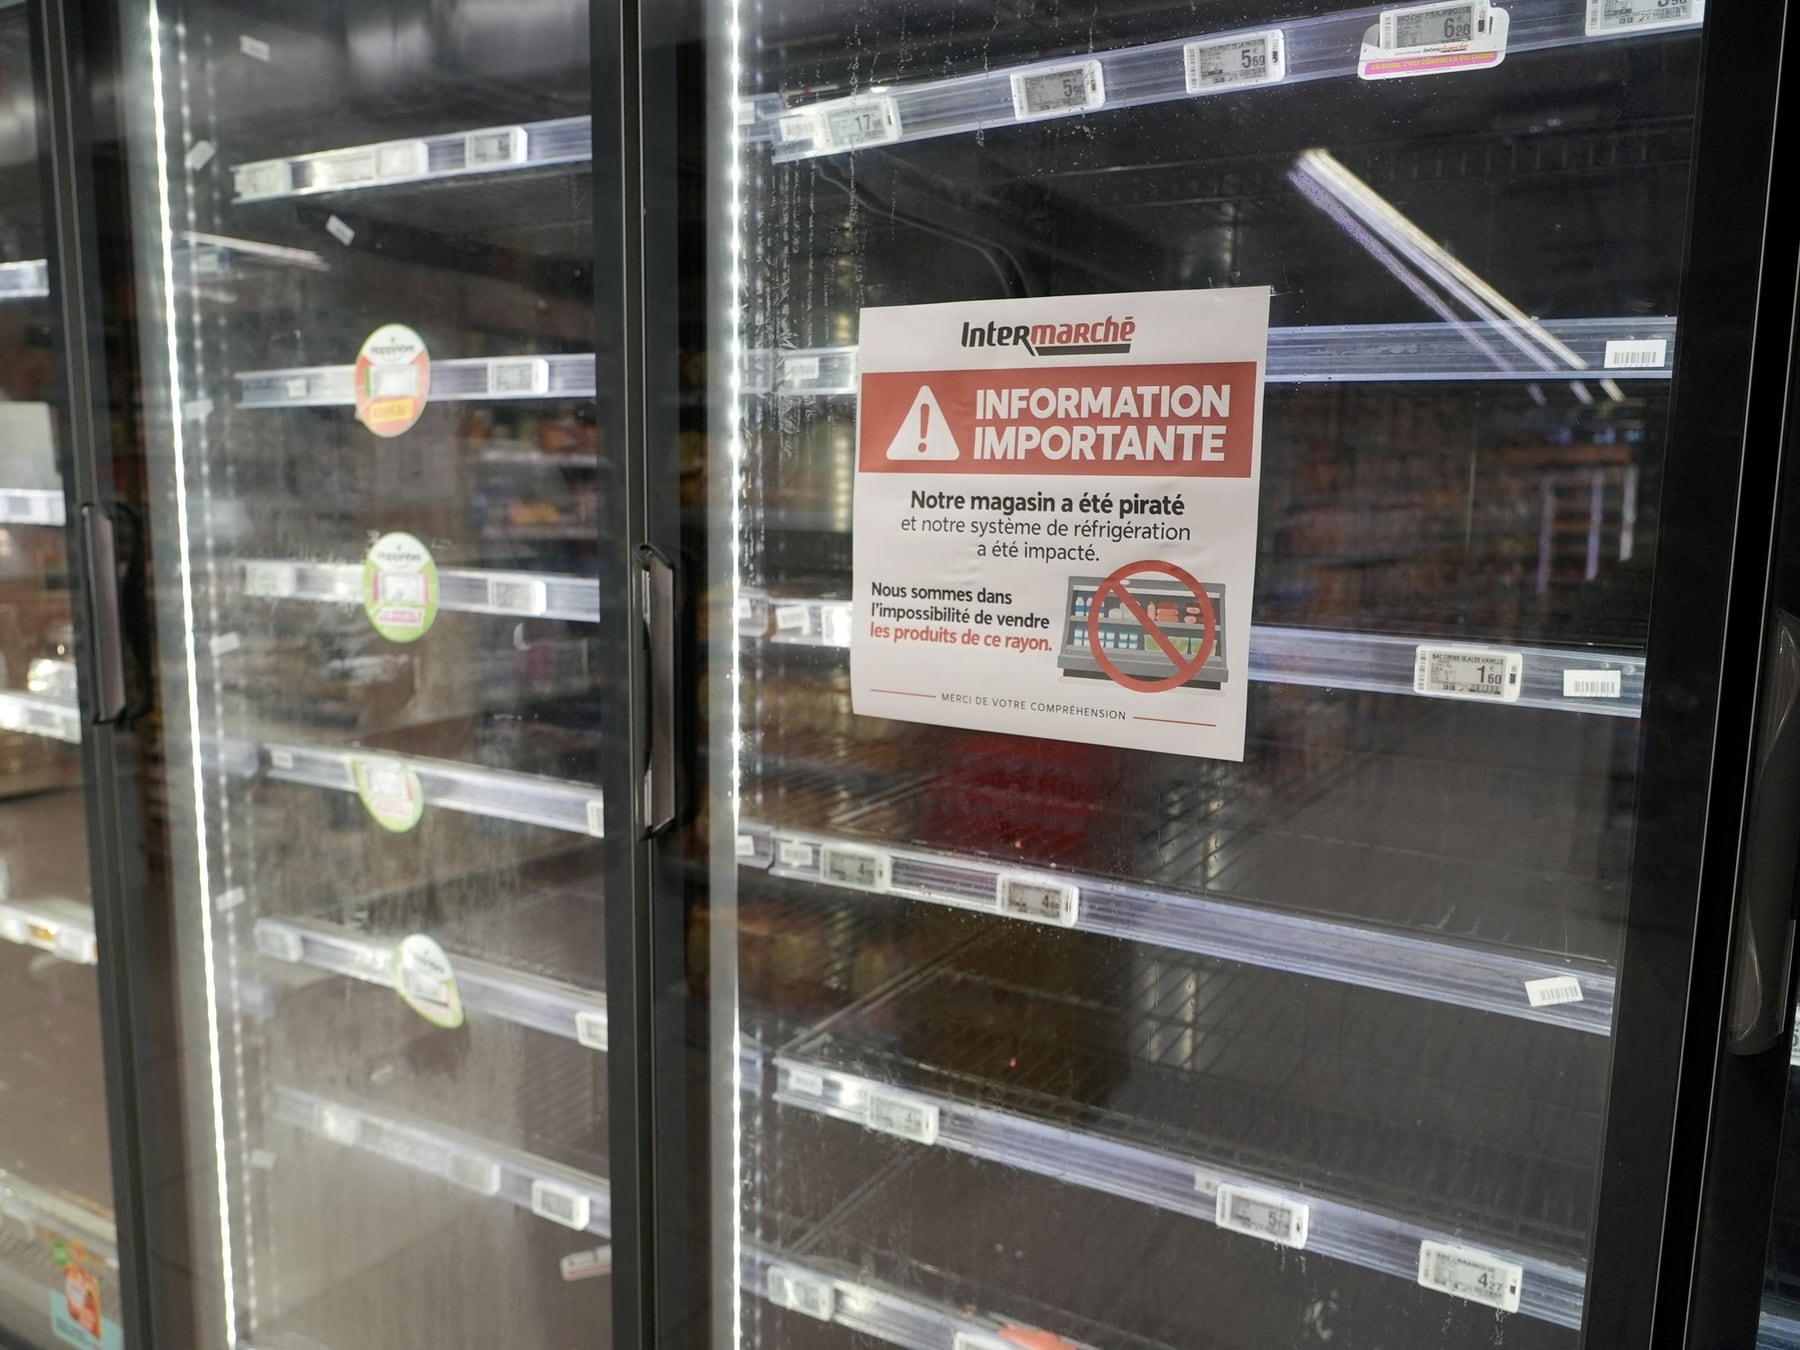
Las heladeras y cámaras frigoríficas de los supermercados modernos dejaron hace tiempo de ser simples electrodomésticos. En su interior llevan pequeñas computadoras que controlan compresores, registran temperaturas y regulan los ciclos de descongelamiento desde una consola central. Esa conectividad, pensada para que un técnico detecte una falla sin tener que ir hasta la sucursal, fue precisamente la puerta que aprovecharon los atacantes en Francia, donde unos 350 supermercados vieron alterado el funcionamiento de sus sistemas de frío en los últimos meses.
Los equipos comprometidos pertenecen a Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La propia firma reconoció que varios controladores comprometidos utilizaban versiones antiguas de su firmware, es decir, el programa interno que les indica cómo funcionar. Algunas de esas versiones ya no cuentan con soporte técnico ni reciben actualizaciones de seguridad, lo que las convierte en blancos accesibles para quien sepa dónde mirar.
Una puerta abierta en el sistema de frío
Según relevamientos realizados con Shodan, una herramienta pública que escanea dispositivos conectados a internet, al menos 4.500 interfaces de Danfoss estaban visibles en la red al momento del incidente. No todas eran vulnerables, pero la cifra ilustra la magnitud de equipos industriales quedan expuestos sin que sus dueños lo sepan. Es comparable a tener un comercio con la puerta trasera abierta hacia la calle: nadie necesariamente entrará, pero la oportunidad existe.
Braian Arroyo, especialista en ciberinteligencia, aclara que ver un dispositivo en Shodan no equivale a poder controlarlo: esa herramienta muestra dónde está la puerta digital, pero para cruzarla hace falta explotar una vulnerabilidad concreta, conseguir una credencial filtrada o aprovechar una configuración insegura. En ciertos casos, agregó, esos problemas permiten ingresar incluso sin conocer la contraseña.
Cómo funciona el ataque
- El atacante identifica un controlador de refrigeración conectado a internet mediante herramientas como Shodan.
- Aprovecha una vulnerabilidad conocida o credenciales filtradas para ingresar al sistema sin necesidad de contraseña.
- Una vez dentro, modifica parámetros como la temperatura objetivo, los ciclos de descongelamiento y las alarmas.
- Los cambios hacen que la temperatura suba de manera progresiva hasta alcanzar niveles que dañan la mercadería fresca y congelada.
- En algunos casos, la alteración de los ciclos provocó picos de consumo eléctrico que derivaron en incendios en las instalaciones.
Una de las hipótesis más firmes apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo Team82 de la firma Claroty había identificado vulnerabilidades que permitían eludir la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregirlas, aunque las autoridades francesas aún no confirmaron oficialmente que esos hayan sido los puntos exactos utilizados en este caso.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Con acceso al sistema, los reportes del incidente indican que los atacantes modificaron los ciclos de descongelamiento y elevaron la temperatura de manera progresiva hasta niveles que arruinaron productos frescos y congelados. En algunos locales, la alteración de los parámetros provocó picos de consumo que terminaron en incendios, lo que transformó un ataque digital en un riesgo físico concreto para las personas y las instalaciones.
Qué falta para que no vuelva a pasar
Los especialistas coinciden en que la protección de estos sistemas pasa por medidas básicas que, en muchos casos, no se aplican. Actualizar el firmware a versiones soportadas, segmentar las redes para que los controladores de refrigeración no estén accesibles desde internet, cambiar las contraseñas predeterminadas y monitorear el tráfico hacia esos equipos son algunas de las recomendaciones. También piden a los fabricantes que dejen de vender dispositivos con software que pronto quedará obsoleto y que exijan autenticación robusta por defecto. Mientras esos cambios no lleguen, una heladera industrial conectada seguirá siendo, para quien sepa buscarla, una puerta de entrada tan conveniente como expuesta.